Montar la infraestructura en Europa: qué exige el RGPD y qué cuesta de verdad
Cumplir el RGPD al alojar un producto digital depende, antes que nada, de qué ley obliga a la empresa que opera los servidores. Dónde estén va después. Un proveedor estadounidense con centro de datos en Fráncfort sigue sujeto a la legislación de Estados Unidos. Desde el 29 de junio de 2026, esa distinción ha dejado de ser una discusión de juristas.
Qué pasó en junio y por qué te afecta
Repaso corto de tres años, porque sin él no se entiende la decisión.
En julio de 2023 la Comisión Europea aprobó el EU-US Data Privacy Framework, la decisión de adecuación que permite enviar datos personales a empresas estadounidenses certificadas sin cláusulas contractuales tipo ni evaluación de impacto. En septiembre de 2025 el Tribunal General de la UE desestimó el recurso que pedía anularlo (asunto T-553/23, Latombe) y la AEPD valoró la sentencia como una aportación de estabilidad y seguridad jurídica. Uno de los argumentos clave que el Tribunal rechazó era el de la falta de independencia del tribunal de revisión estadounidense.
El 29 de junio de 2026, el Tribunal Supremo de Estados Unidos resolvió por seis votos contra tres que las restricciones legales a la destitución de los comisionados de la Federal Trade Commission son contrarias a su Constitución (Trump v. Slaughter).
Ese fallo no habla de protección de datos. Habla de otra cosa: de hasta qué punto un organismo de control estadounidense es independiente del poder ejecutivo. Y la independencia del control es exactamente el requisito sobre el que el Tribunal de Justicia de la UE tumbó los dos acuerdos anteriores, Safe Harbor y Privacy Shield.
El marco sigue vigente hoy. Nada de lo que hayas montado es ilegal esta mañana. Pero es la tercera vez que se construye un puente sobre el mismo terreno y las dos anteriores se cayeron.
Empieza por quién opera los servidores
Aquí está el error de partida más extendido.
La CLOUD Act estadounidense, de 2018, establece que las autoridades de Estados Unidos pueden requerir datos a un proveedor sujeto a su jurisdicción con independencia de dónde estén almacenados físicamente. Elegir la región de Fráncfort o de Irlanda en el panel de un proveedor estadounidense resuelve la latencia. La jurisdicción se queda donde estaba.
De ahí salen las dos preguntas que hay que hacerse, en este orden:
- ¿Quién es titular de la empresa que opera el servicio y bajo qué derecho responde?
- Y solo después: ¿dónde están los datos?
Casi todas las auditorías se hacen al revés. Por eso salen tranquilizadoras y no demuestran nada.
Qué se puede montar hoy sin salir de Europa
La respuesta práctica: bastante más de lo que se cree y desde hace años.
| Necesidad | Opciones europeas | Nota |
|---|---|---|
| Cómputo y contenedores | Scaleway (FR), OVHcloud (FR), Hetzner (DE), Exoscale (CH), IONOS (DE) | Los cuatro primeros cubren de sobra un SaaS vertical |
| Base de datos gestionada | Scaleway, OVHcloud, Exoscale | Postgres gestionado con copias y réplicas |
| Almacenamiento de objetos | Scaleway, OVHcloud, Infomaniak | Compatibles con la API de S3, así que el código no cambia |
| Correo transaccional | Scaleway, Brevo (FR), Infomaniak (CH) | El punto donde más gente se rinde y vuelve a un proveedor de EE. UU. |
| CDN y protección | OVHcloud, Bunny (SI), Scaleway | Menos maduro que la alternativa estadounidense, pero suficiente |
| Pasarela de pago | Mollie (NL), Adyen (NL), Redsys (ES) | Ver la sección siguiente: aquí es donde hay que ser honesto |
Un matiz sobre «Europa»
Merece la pena precisarlo, porque la tabla anterior mezcla dos cosas.
El territorio donde el RGPD se aplica directamente es el Espacio Económico Europeo: los veintisiete países de la Unión más Islandia, Liechtenstein y Noruega. Mover datos personales dentro de él no cuenta como transferencia internacional y no exige ningún mecanismo añadido. Sacarlos fuera, sí.
Suiza no está en el Espacio Económico Europeo. Lo que tiene es una decisión de adecuación de la Comisión Europea, revisada y confirmada en enero de 2024, que produce un efecto parecido: los datos pueden fluir sin cláusulas contractuales tipo ni normas corporativas vinculantes. Hoy hay diecisiete decisiones de adecuación en vigor, entre ellas la del Reino Unido (renovada hasta diciembre de 2031) y la de Estados Unidos, esta última solo para organizaciones certificadas en el marco.
En la práctica, las dos se diferencian en el riesgo: una decisión de adecuación se revisa periódicamente y se puede retirar; la pertenencia al Espacio Económico Europeo, no. Por eso Exoscale e Infomaniak, que son suizas, están un escalón por detrás de Scaleway u OVHcloud si lo que buscas es no volver a tener esta conversación.
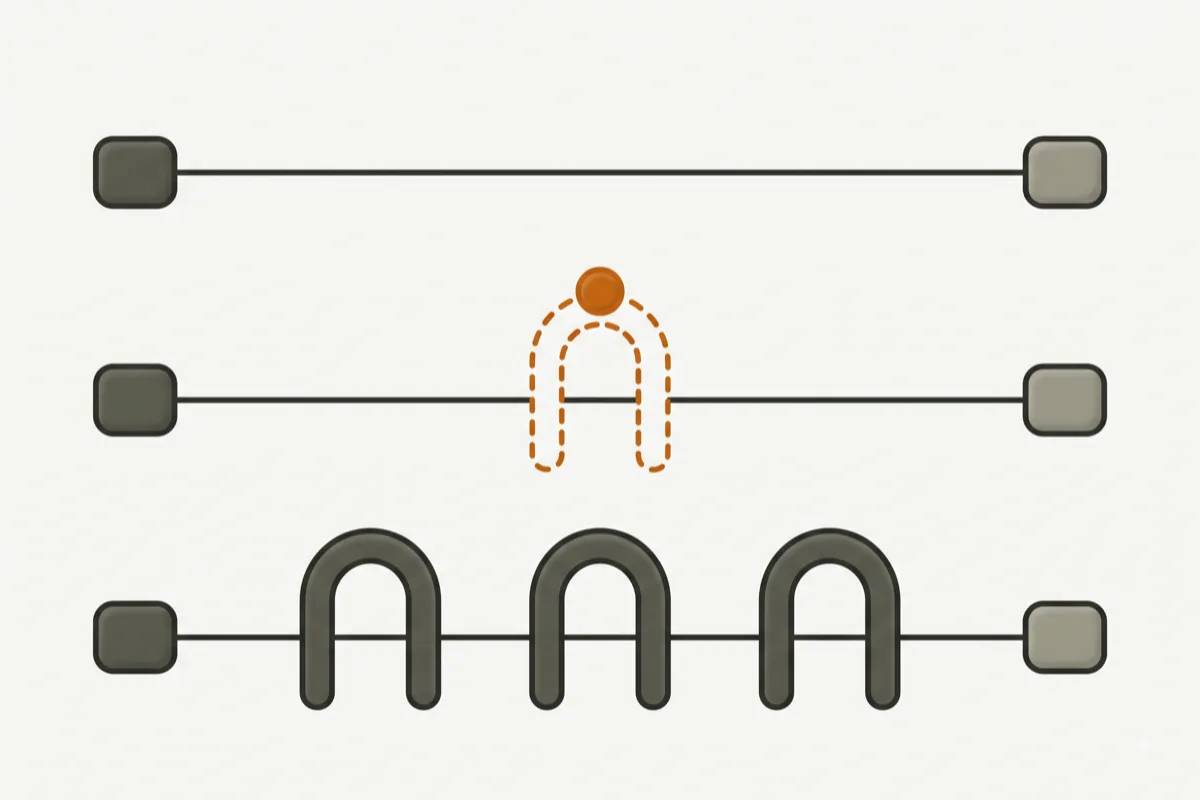
Vecinly está construido sobre Scaleway (Francia) y se diseñó así desde el primer día. No hubo migración ni reacción a la actualidad regulatoria. La decisión se tomó al principio y no costó nada.
Ese es el dato con el que conviene quedarse. Montar la infraestructura en Europa cuando el producto se está construyendo cuesta lo mismo que montarla en cualquier otro sitio. Es una elección de proveedor y la arquitectura no cambia: Postgres es Postgres, los contenedores son contenedores y la API de almacenamiento es la misma. Lo caro es moverla después, con datos dentro y clientes usándola.
Lo que no se puede montar en Europa y hay que decirlo
Un artículo que presentara esto como una decisión limpia estaría mintiendo.
La pasarela de pago es el caso claro. Stripe es estadounidense. Se puede sustituir por Mollie o Adyen, ambas neerlandesas y perfectamente solventes, pero con menos superficie de producto en suscripciones complejas. Si tu modelo tiene prorrateos, planes escalonados por uso y facturación en varios países, la comparación es menos cómoda de lo que este artículo querría.
Otras piezas donde la alternativa europea existe pero es peor: análisis de producto, herramientas de soporte y chat, correo comercial y prácticamente todo lo relacionado con modelos de lenguaje.
Cómo se gestiona lo que se queda fuera, que es la parte útil:
- Minimiza lo que le mandas. Una pasarela de pago no necesita el historial de actividad de tu usuario. Manda un identificador y un importe.
- Sepáralo del núcleo. Los datos que definen tu producto —los de tus clientes y su actividad— se quedan dentro. Lo que sale, sale acotado y documentado.
- Escríbelo en el registro de actividades de tratamiento. Cada proveedor que esté fuera del Espacio Económico Europeo, con su finalidad, su base jurídica y su mecanismo de transferencia.
- Ten firmado el contrato de encargado con cada uno y guárdalo donde lo encuentres.
- Comprueba a qué se ha acogido cada proveedor: certificación en el marco, cláusulas contractuales tipo o ambas.
La pureza total no existe. La trazabilidad sí existe y es lo que te va a pedir una auditoría.
Lo que cuesta, que sorprende en la dirección contraria
La creencia extendida es que la soberanía se paga. En infraestructura básica ocurre lo contrario.
La partida que más desequilibra la comparación es la salida de datos. Un terabyte de tráfico saliente ronda los 83 $ mensuales en AWS y es gratuito en varios proveedores europeos (comparativa 2026). Para un SaaS que sirve documentos, imágenes o informes, esa sola línea puede decidir la factura.
A cambio se pierden cosas reales y conviene saberlas antes:
- Menos servicios gestionados. Hay que montar a mano piezas que en las nubes grandes vienen hechas.
- Menos ecosistema. Menos integraciones de terceros, menos plantillas, menos respuestas en foros a las tres de la mañana.
- Menos gente que ya lo conoce. Contratar a alguien con experiencia en OVHcloud es más difícil que encontrar a alguien con experiencia en AWS.
Para un SaaS vertical con decenas o cientos de clientes, ninguna de las tres pesa lo suficiente. Para una plataforma con requisitos de escala global, sí.
Lo que viene y por qué no conviene esperar a que llegue
Dos cosas en movimiento, ninguna cerrada.
La Comisión Europea presentó el 3 de junio de 2026 una propuesta de Cloud and AI Development Act con un marco común de soberanía en cuatro niveles de garantía. No está en vigor: tiene que negociarse con el Parlamento y el Consejo. Su redacción final puede cambiar bastante.
El Data Act europeo, ya aplicable, obliga a los proveedores a garantizar portabilidad, interoperabilidad y condiciones contractuales más equilibradas. Eso reduce el coste de cambiar de proveedor, que es justo lo que hoy ata a mucha gente.
Ninguna de las dos te resuelve la decisión de esta semana. Y ahí está el argumento de fondo: la regulación se mueve mucho más despacio que un producto. Si construyes con la premisa de que cualquier pieza puede tener que cambiar de proveedor, da bastante igual lo que se apruebe.
El playbook, si estás empezando
Por orden. Cada una es una decisión de un día:
- Elige proveedor europeo para el núcleo: cómputo, base de datos y almacenamiento. Aquí no hay compromiso técnico que valga la pena discutir.
- Usa piezas estándar. Postgres, contenedores, API compatible con S3. Cuanto más estándar sea lo que usas, menos te cuesta cambiar de proveedor después.
- Aísla lo que salga de Europa detrás de un módulo propio, para que no quede repartido por todo el código.
- Escribe el registro de tratamiento el primer mes, sin esperar a la primera auditoría.
- Firma los contratos de encargado según los vayas contratando.
- Anota qué harías si mañana cae el marco de transferencias. Aunque sea media página. Con ese documento, la caída del marco es una semana mala. Sin él, tres meses.
Si ya estás dentro de una nube estadounidense
No corras a migrar. Migrar una infraestructura con clientes dentro es un proyecto serio, con riesgo real y sin beneficio inmediato para nadie que use tu producto.
Lo que sí conviene hacer esta semana:
- Inventaría qué datos personales salen del Espacio Económico Europeo, a quién y para qué. La mayoría de las empresas no lo sabe y ese desconocimiento es la exposición real.
- Comprueba si tus proveedores estarían cubiertos si cayera el marco. Muchos tienen firmadas también las cláusulas contractuales tipo; en ese caso la caída sería un susto y el negocio seguiría.
- Calcula qué costaría mover el núcleo. Con una cifra encima de la mesa, la decisión deja de ser ideológica.
Y una recomendación que va contra el interés de Nimboo: si tu producto ya funciona bien y no manejas datos sensibles, probablemente lo más razonable sea no tocar nada y limitarte a documentar y a tener el plan escrito. Rehacer una infraestructura que funciona por un riesgo regulatorio que puede tardar dos años en concretarse rara vez sale a cuenta. Es distinto si estás empezando o si vendes a administración pública, sanidad o sectores regulados: ahí la decisión ya está tomada por tu cliente.
¿Estás construyendo el producto ahora? Es el único momento en que esta decisión es gratis. Nimboo construye SaaS a medida con la infraestructura a nombre del cliente desde el primer día y con el proveedor elegido por criterio y no por costumbre. Los precios de cada fase están en /precios/.